ఒక దశలో మొత్తం కథ ఒక్కసారిగా బట్టబయలవుతుంది. ఇన్వెస్ట్మెంట్ ప్లాట్ఫారం నుంచి డబ్బు విత్డ్రా చేసుకునే అవకాశం ఉండదు. పోలీసు అధికారినని చెప్పిన వ్యక్తి కాల్ కట్ చేస్తాడు. మీరు చేయని చెల్లింపుకు సంబంధించిన ట్రాన్సాక్షన్ అలర్ట్ కనిపిస్తుంది. లేదా మీరు నమ్మిన 'బ్యాంకు ఎగ్జిక్యూటివ్' అసలు బ్యాంకుకు చెందిన వ్యక్తే కాదని తెలుస్తుంది.
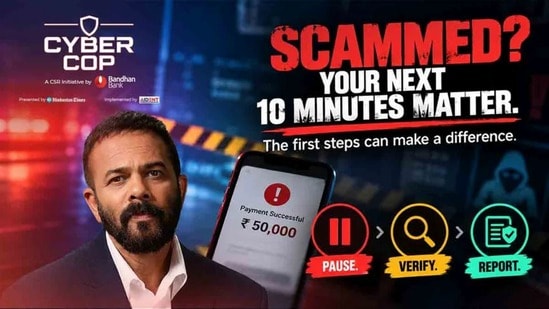
భయపడటం సహజమే. అవమానంగా లేదా ఇబ్బందిగా అనిపించడం కూడా సహజమే. కానీ ఆ తర్వాతి కొన్ని నిమిషాలను ఆ భావోద్వేగాలు ఆక్రమించనివ్వకూడదు.
సైబర్ మోసం ఎవరికైనా జరగవచ్చు. డబ్బు, టెక్నాలజీ విషయంలో సాధారణంగా ఎంతో జాగ్రత్తగా ఉండే వారికి కూడా ఇది ఎదురుకావచ్చు. మోసం జరిగిన తర్వాత, మోసగాడు మిమ్మల్ని అంతగా నమ్మేలా ఎలా చేసాడో ఆలోచించడం కంటే, నష్టాన్ని నియంత్రించడం, ట్రాన్సాక్షన్పై వెంటనే ఫిర్యాదు చేయడం, అలాగే ప్రమాదంలో పడే అవకాశం ఉన్న ఇతర ఖాతాలు, పరికరాలు లేదా సమాచారాన్ని సురక్షితంగా ఉంచడం ముఖ్యం.
ఈ చర్యలను ఏ క్రమంలో తీసుకుంటారన్నది ముఖ్యం. అలాగే ఎంత త్వరగా స్పందిస్తున్నారన్నదీ అంతే ముఖ్యం.
హిందుస్తాన్ టైమ్స్ ప్రమోట్ చేస్తున్న, ఎయిడెంట్ అమలు చేస్తున్న బంధన్ బ్యాంకు యొక్క సిఎస్ఆర్ కార్యక్రమం 'సైబర్ కాప్' సరిగ్గా ఇలాంటి పరిస్థితి.. అంటే అప్పటికే మోసం జరిగిపోయిన తర్వాత, నష్టాన్ని ఇంకా కొంతవరకు నియంత్రించే అవకాశం ఉన్న దశలో ప్రారంభమవుతుంది.
ముందుగా మరింత డబ్బు బదిలీ కాకుండా ఆపండి.
వెంటనే మీ బ్యాంకు, కార్డు ఇష్యూయర్ లేదా పేమెంట్ సర్వీస్ ప్రొవైడర్ను వారి అధికారిక హెల్ప్లైన్, మొబైల్ యాప్, వెబ్సైట్ లేదా బ్రాంచ్ ద్వారా సంప్రదించండి. సైబర్ మోసగాళ్ళు ఇచ్చిన నంబర్కు లేదా ధృవీకరించని ఆన్లైన్ లిస్టింగ్లో కనిపించిన నంబర్కు కాల్ చేయకండి.
ఏం జరిగిందో స్పష్టంగా వివరించి, అవసరాన్ని బట్టి ప్రభావితమైన కార్డు, యూపిఐ సదుపాయం, నెట్ బ్యాంకింగ్ యాక్సెస్ లేదా అకౌంట్ ట్రాన్సాక్షన్లను బ్లాక్ చేయాలని ఆ సంస్థను కోరండి. మీ లాగిన్ వివరాలు, పిన్, పాస్వర్డ్, ఓటీపి లేదా కార్డు సమాచారం బయటకు వెళ్ళి ఉంటే ఆ విషయాన్ని కూడా స్పష్టంగా తెలియజేయండి. ఇది కేవలం ఒక వివాదాస్పద ట్రాన్సాక్షన్కు సంబంధించిన సమస్యా, లేక మీ ఖాతాను మరొకరు ఇంకా ఉపయోగించే అవకాశం ఉందా అన్నది బ్యాంకు అర్థం చేసుకోవాలి.
{{/usCountry}}ఏం జరిగిందో స్పష్టంగా వివరించి, అవసరాన్ని బట్టి ప్రభావితమైన కార్డు, యూపిఐ సదుపాయం, నెట్ బ్యాంకింగ్ యాక్సెస్ లేదా అకౌంట్ ట్రాన్సాక్షన్లను బ్లాక్ చేయాలని ఆ సంస్థను కోరండి. మీ లాగిన్ వివరాలు, పిన్, పాస్వర్డ్, ఓటీపి లేదా కార్డు సమాచారం బయటకు వెళ్ళి ఉంటే ఆ విషయాన్ని కూడా స్పష్టంగా తెలియజేయండి. ఇది కేవలం ఒక వివాదాస్పద ట్రాన్సాక్షన్కు సంబంధించిన సమస్యా, లేక మీ ఖాతాను మరొకరు ఇంకా ఉపయోగించే అవకాశం ఉందా అన్నది బ్యాంకు అర్థం చేసుకోవాలి.
{{/usCountry}}మీరు డబ్బు పంపిన బెనిఫిషియరీ అకౌంట్ లేదా ట్రాన్సాక్షన్ను ఫ్లాగ్ చేయడం, రీకాల్ చేయడం లేదా ఫ్రీజ్ చేయడం సాధ్యమవుతుందా అని అడగండి. ఒకసారి పూర్తయిన పేమెంట్ను కేవలం కోరినంత మాత్రాన వెనక్కి తీసుకురావడం సాధ్యం కాకపోవచ్చు. అయితే, సకాలంలో ఇచ్చిన అలర్ట్ వల్ల డబ్బు మరోసారి బదిలీ కాకముందే బ్యాంకు, పేమెంట్ చైన్లోని ఇతర సంస్థలు జోక్యం చేసుకునే అవకాశం ఉంటుంది.
మీ ఫిర్యాదు లేదా సర్వీస్ రిక్వెస్ట్ నంబర్ను తప్పకుండా నమోదు చేసుకోండి.
రిజర్వ్ బ్యాంకు ఆఫ్ ఇండియా (ఆర్ బి ఐ) కూడా కస్టమర్లు అనధికారిక ఎలక్ట్రానిక్ ట్రాన్సాక్షన్ జరిగిన వెంటనే తమ బ్యాంకుకు సమాచారం ఇచ్చి, దానికి సంబంధించిన ధృవీకరణ తీసుకోవాలని సూచిస్తోంది. ఈ సూచన వెనుక స్పష్టమైన కారణం ఏమిటంటే అనధికారిక ఎలక్ట్రానిక్ ట్రాన్సాక్షన్ గురించి ఫిర్యాదు చేయడంలో ఎంత ఆలస్యం జరిగితే, కస్టమర్ లేదా బ్యాంక్కు నష్టం జరిగే ప్రమాదం అంత పెరుగుతుంది. ఇలాంటి ట్రాన్సాక్షన్లను ఫిర్యాదు చేసేందుకు బ్యాంకులు 24 గంటలూ అందుబాటులో ఉండే పలు ఛానళ్లను అందించాల్సి ఉంటుంది.
1930కు వెంటనే కాల్ చేయండి
తదుపరి కాల్ 1930కి చేయాలి. ఇది ఆర్థిక సైబర్ మోసాల కోసం భారత్లోని జాతీయ సైబర్ క్రైమ్ హెల్ప్లైన్. ఇది అన్ని రాష్ట్రాలు, కేంద్రపాలిత ప్రాంతాల్లో పనిచేస్తుంది. సైబర్ మోసాన్ని వెంటనే ఫిర్యాదు చేసేందుకు దీనిని ఏర్పాటు చేశారు.
ఈ హెల్ప్లైన్ సిటిజన్ ఫైనాన్షియల్ సైబర్ ఫ్రాడ్ రిపోర్టింగ్ అండ్ మేనేజ్మెంట్ సిస్టమ్ (CFCFRMS)తో అనుసంధానమై ఉంది. ఈ వ్యవస్థ ద్వారా లా ఎన్ఫోర్స్మెంట్ ఏజెన్సీలు, బ్యాంకులు, పేమెంట్ ఇంటర్మీడియరీలు, వాలెట్లు, ఇతర ఆర్థిక సంస్థలు ఒకే వేదికపై కలిసి పనిచేస్తాయి. ఫిర్యాదు తగినంత త్వరగా అందితే, డబ్బు ఎటు బదిలీ అవుతోందో ఈ వ్యవస్థ ద్వారా ట్రేస్ చేసి, ఆ డబ్బు వెళ్తున్న సంస్థలకు అలర్ట్ పంపే అవకాశం ఉంటుంది.
ఈ వ్యవస్థ పనిచేస్తున్న స్థాయిని చూస్తే 1930కి కాల్ చేయడాన్ని ఎందుకు వాయిదా వేయకూడదో అర్థమవుతుంది. 2026 జూన్ 30 నాటికి, CFCFRMS 32.80 లక్షలకు పైగా ఫిర్యాదుల ద్వారా ₹11,158 కోట్లకు పైగా డబ్బు మోసగాళ్ల చేతుల్లోకి వెళ్లకుండా నిరోధించిందని పార్లమెంట్కు సమర్పించిన సమాచారం వెల్లడించింది.
2021 నుంచి 2025 వరకు, జాతీయ రిపోర్టింగ్ వ్యవస్థల్లో 65.89 లక్షలకు పైగా ఆర్థిక మోసాల ఫిర్యాదులు నమోదయ్యాయి. వీటిలో ఫిర్యాదు చేసిన మొత్తం ₹55,050 కోట్లకు పైగా ఉంది. ఇందులో ₹8,189 కోట్లకు పైగా మొత్తాన్ని దావాగా గుర్తించారు. అంటే ఆ నిధులను ఫైనాన్షియల్ సిస్టమ్లో ఫ్లాగ్ చేయడం లేదా హోల్డ్ చేయడం జరిగింది.
అయితే, ఫిర్యాదు చేసిన ప్రతి రూపాయి ఆటోమేటిక్గా తిరిగి వస్తుందని ఈ గణాంకాల అర్థం కాదు. హోల్డ్ చేసిన డబ్బు తిరిగి బాధితుడికి అందాలంటే దర్యాప్తు, చట్టపరమైన ప్రక్రియలు పూర్తి కావాల్సి రావచ్చు. అయితే, ఎంత త్వరగా ఫిర్యాదు చేస్తే సంబంధిత వ్యవస్థలకు చర్య తీసుకునే అవకాశం అంత ఎక్కువగా ఉంటుందని మాత్రం ఈ గణాంకాలు స్పష్టం చేస్తున్నాయి.
ఆన్లైన్లో ఫిర్యాదును పూర్తి చేయండి
1930కి కాల్ చేయడం ద్వారా రిపోర్టింగ్ ప్రక్రియ ప్రారంభమవుతుంది. అయితే, అధికారిక నేషనల్ సైబర్ క్రైమ్ రిపోర్టింగ్ పోర్టల్ అయిన www.cybercrime.gov.in లో కూడా ఫిర్యాదును పూర్తి చేయాలి.
కింది వివరాలను సిద్ధంగా ఉంచుకోండి:
- ఘటన జరిగిన తేదీ, సుమారు సమయం
- సంబంధిత బ్యాంకు, వాలెట్ లేదా మర్చంట్ పేరు
- ట్రాన్సాక్షన్ మొత్తం
- ట్రాన్సాక్షన్ ఐడీ లేదా యూటీఆర్ నంబర్
- మోసగాడి ఫోన్ నంబర్, ఈమెయిల్ అడ్రస్, యూపీఐ ఐడీ, బ్యాంకు వివరాలు, వెబ్సైట్ లేదా సోషల్ మీడియా హ్యాండిల్
- ఏం జరిగిందో స్పష్టమైన వివరణ
- ఏదైనా అధికారిక గుర్తింపు పత్రం యొక్క సాఫ్ట్ కాపీ
- అందుబాటులో ఉన్న ఇతర ఆధారాలు
ఇవి ఆర్థిక మోసాల ఫిర్యాదుల కోసం పోర్టల్లో ఇచ్చిన అధికారిక చెక్లిస్ట్లోని వివరాలు. సంబంధిత ఆధారాల ఫైళ్లను కూడా ఫిర్యాదుతో పాటు అప్లోడ్ చేయవచ్చు.
ఫిర్యాదు చేసిన తర్వాత వచ్చే ధృవీకరణ నంబర్ను భద్రపరచుకోండి. పోర్టల్లో మీ ఫిర్యాదు స్టేటస్ను ట్రాక్ చేయడానికి దీనిని ఉపయోగించవచ్చు. స్పందన సరైన విధంగా లేకపోతే, రాష్ట్రాలు, కేంద్రపాలిత ప్రాంతాలకు చెందిన నోడల్, గ్రీవెన్స్ అధికారుల కాంటాక్ట్ వివరాలను కూడా పోర్టల్లో అందుబాటులో ఉంచారు.
ఇబ్బందిగా అనిపించినా ఆధారాలను భద్రపరచండి
మోసం జరిగిన తర్వాత మెసేజ్లను డిలీట్ చేయడం, మోసపూరిత గ్రూపుల నుంచి బయటకు రావడం లేదా కాల్ లాగ్లను క్లియర్ చేయాలనిపించడం సహజమే.
కానీ మోసానికి గురైనందుకు కలిగే ఇబ్బంది లేదా అవమానం కారణంగా ఆధారాలను కోల్పోకూడదు. హిందుస్తాన్ టైమ్స్ ప్రమోట్ చేస్తున్న, ఎయిడెంట్ అమలుతో కొనసాగిస్తున్న బంధన్ బ్యాంకు యొక్క సిఎస్ఆర్ కార్యక్రమమైన 'సైబర్ కాప్' చెబుతున్న ముఖ్యమైన విషయాల్లో ఇదొకటి—మోసానికి గురయ్యారనే కారణంతో ఏం జరిగిందో దాచాల్సిన అవసరం లేదు. ఆధారాలను భద్రపరిచే వరకు దేనినైనా డిలీట్ చేయాలనే తొందరను నియంత్రించండి.
సంభాషణలు, ప్రొఫైల్స్, యాడ్స్, పేమెంట్ రిక్వెస్టులు, ట్రాన్సాక్షన్ కన్ఫర్మేషన్లు, ఎర్రర్ మెసేజ్ల స్క్రీన్షాట్లను తీసుకోండి. ఈమెయిల్లను వాటి ఒరిజినల్ వివరాలతోనే భద్రపరచండి. కాల్ రికార్డులు, యూఆర్ఎల్ లు, అకౌంటు నంబర్లు, క్యూఆర్ కోడ్లు, మోసగాళ్ళు పంపిన డాక్యుమెంట్లను కూడా భద్రపరచండి.
జరిగిన విషయాలను వీలైనంత త్వరగా రాసి పెట్టుకోండి. ఏం చెప్పారు, మీరు ఏ సమాచారం పంచుకున్నారు, ప్రతి పేమెంట్ ఎప్పుడు చేసారు వంటి వివరాలను కూడా నమోదు చేయండి.
స్క్రీన్షాట్లను ఎడిట్ చేయకండి. తేదీలు, యూజర్నేమ్లు, ఫోన్ నంబర్లను కట్ చేసి తొలగించకండి. బాధితుడికి పెద్దగా ప్రాధాన్యం లేనట్టుగా కనిపించే చిన్న వివరాలు కూడా దర్యాప్తు అధికారులకు ఈ ఫిర్యాదును ఇతర కేసులతో అనుసంధానించడంలో ఉపయోగపడవచ్చు.
2021 నుంచి 2025 మధ్య నమోదైన ఆర్థిక మోసాల ఫిర్యాదులకు సంబంధించి 1.95 లక్షలకు పైగా ఎఫ్ఐఆర్లు నమోదు అయ్యాయి. సైబర్ నేరాల ఫిర్యాదులను దర్యాప్తు చేయడం, వాటిని ఎఫ్ఐఆర్లుగా మార్చడం, తదుపరి చర్యలు తీసుకోవడం సంబంధిత రాష్ట్ర, కేంద్రపాలిత ప్రాంతాల లా ఎన్ఫోర్స్మెంట్ ఏజెన్సీల బాధ్యత.
ఘటన స్వభావం, తీవ్రతను బట్టి బాధితుడు ధృవీకరణ నంబర్, ఆధారాలతో స్థానిక పోలీస్ స్టేషన్ లేదా సైబర్ క్రైమ్ పోలీస్ స్టేషన్ను కూడా సంప్రదించాల్సి రావచ్చు.
ట్రాన్సాక్షన్ కు సంబంధించిన అకౌంట్లను సురక్షితంగా ఉంచండి
డబ్బు దొంగిలించబడటంతోనే మోసం ముగిసిపోవచ్చు అనుకోవద్దు. బాధితుడు తన క్రెడెన్షియల్స్ పంచుకుని ఉంటే, తెలియని అప్లికేషన్ను ఇన్స్టాల్ చేసి ఉంటే లేదా ఏదైనా డివైస్ కు రిమోట్ యాక్సెస్కు అనుమతించి ఉంటే, మోసగాడికి తిరిగి ప్రవేశించే మార్గం ఇంకా ఉండవచ్చు.
సాధ్యమైనంత వరకు వేరే, నమ్మకమైన డివైస్ ను ఉపయోగించి ముందుగా మీ ప్రైమరీ ఈమెయిల్ అకౌంటు పాస్వర్డును మార్చండి. ఇతర సర్వీసుల పాస్వర్డ్లను రీసెట్ చేయడానికి ఈమెయిల్ను తరచుగా ఉపయోగిస్తుంటారు.
ఆ తర్వాత బ్యాంకింగ్, పేమెంట్, సోషల్ మీడియా, ఇతర ముఖ్యమైన అకౌంట్ల పాస్వర్డులను మార్చండి. ప్రతి పాస్వర్డ్ బలంగా, ప్రత్యేకంగా ఉండాలి. అందుబాటులో ఉన్న చోట మల్టీ-ఫ్యాక్టర్ ఆథెంటికేషన్ (ఎంఎఫ్ఏ)ను ఎనేబుల్ చేయాలి.
యాక్టివ్ లాగిన్ సెషన్లను తనికీ చేసి, మీకు తెలియని డివైస్ లను తీసివేయండి.
అనుమానాస్పద అప్లికేషన్ ఏదైనా ఇన్స్టాల్ చేసి ఉంటే, ప్రభావితమైన డివైస్ ను ఇంటర్నెట్ నుంచి డిస్కనెక్ట్ చేసి, దానిని మళ్లీ ఆర్థిక కార్యకలాపాల కోసం ఉపయోగించే ముందు విశ్వసనీయమైన టెక్నికల్ సహాయాన్ని తీసుకోండి.
మొబైల్ కనెక్షన్ అకస్మాత్తుగా పనిచేయడం ఆగిపోతే లేదా సిమ్ దుర్వినియోగం జరిగిందని అనుమానం ఉంటే వెంటనే మీ టెలికాం ప్రొవైడర్ను సంప్రదించండి.
ఇండియన్ కంప్యూటర్ ఎమర్జెన్సీ రెస్పాన్స్ టీమ్ (సిఈఆర్టీ-ఇన్) ప్రత్యేకమైన పాస్వర్డ్లను ఉపయోగించడం, మల్టీ-ఫ్యాక్టర్ ఆథెంటికేషన్ను ఎనేబుల్ చేయడం, అకౌంట్ సెక్యూరిటీ. ప్రైవసీ సెట్టింగ్లను తనికీ చేయడం ద్వారా అకౌంట్ రాజీపడడం కొనసాగే ప్రమాదాన్ని తగ్గించుకోవాలని సూచిస్తోంది.
ఫిర్యాదు చేసిన తర్వాత కూడా ఫాలోఅప్ చేయండి
ఫిర్యాదు చేసామని చెప్పి విషయం అక్కడితో ముగిసిందని అనుకోకండి.
అన్ని ధృవీకరణలు, ఈమెయిల్లు, రిఫరెన్స్ నంబర్లను ఒకే చోట భద్రపరచుకోండి. బ్యాంక్తో రాతపూర్వకంగా ఫాలోఅప్ చేయండి. సైబర్ క్రైమ్ ఫిర్యాదు స్టేటస్ను ఆన్లైన్లో ట్రాక్ చేయండి.
బ్యాంకు లేదా ఆర్ బి ఐ నియంత్రణలో ఉన్న మరే ఇతర సంస్థకు వ్యతిరేకంగా చేసిన ఫిర్యాదును తిరస్కరిస్తే లేదా అది పరిష్కారం కాకుండా ఉంటే, ముందుగా ఆ సంస్థలోని సొంత ఫిర్యాదు ప్రక్రియను పూర్తి చేయాలి.
తగిన గడువులో, సాధారణంగా 30 రోజుల్లో, ఎలాంటి సమాధానం రాకపోతే లేదా వచ్చిన సమాధానం సంతృప్తికరంగా లేకపోతే, కంప్లెయింట్ మేనేజ్మెంట్ సిస్టమ్ ద్వారా ఆర్ బి ఐ అంబుడ్స్మన్ కు ఫిర్యాదు చేయవచ్చు.
ఈ సమయంలో కూడా జాగ్రత్తగా ఉండాలి. కొన్నిసార్లు మోసగాళ్లు తిరిగి వచ్చి తమను రికవరీ ఏజెంట్లు, పోలీసు అధికారులు లేదా డబ్బును తిరిగి ఇప్పించగల అధికారులుగా పరిచయం చేసుకోవచ్చు. రీఫండ్ ఇప్పిస్తామని ఎవరైనా హామీ ఇచ్చినంత మాత్రాన వారికి మళ్లీ ఎలాంటి పేమెంట్ చేయకండి.
అవమానం మోసగాడికి ఉపయోగపడుతుంది, బాధితుడికి కాదు
చాలామంది తాము మోసపోయామని చెప్పడానికి ఆలస్యం చేస్తారు. తమను తాము తప్పుపట్టుకోవడం, ఇతరులు ఏమనుకుంటారోననే భయం ఇందుకు కారణం కావచ్చు. కానీ ఇలా మౌనంగా ఉండటం నేరగాళ్లకు మరింత సమయం ఇస్తుంది.
త్వరగా ఫిర్యాదు చేయడం ద్వారా మీ వద్ద మిగిలిన డబ్బును మాత్రమే కాకుండా, అదే ఫోన్ నంబర్లు, అకౌంట్లు, వెబ్సైట్ల ద్వారా లక్ష్యంగా చేసుకునే ఇతర వ్యక్తులను కూడా రక్షించే అవకాశం ఉంటుంది.
హిందుస్తాన్ టైమ్స్ ప్రమోట్ చేస్తున్న, ఎయిడెంట్ అమలుతో కొనసాగుతున్న బంధన్ బ్యాంకు యొక్క సిఎస్ఆర్ కార్యక్రమమైన 'సైబర్ కాప్', భయాన్ని ఆచరణాత్మక అవగాహనతో భర్తీ చేయడంపై నిరంతరం దృష్టి సారిస్తోంది. ముఖ్యంగా మోసం జరిగిన తర్వాత, బాధితులను తప్పుపట్టడం కంటే స్పష్టమైన సూచనలు వారికి మరింత ఉపయోగపడతాయి.
ఈ మొత్తం ప్రక్రియను నాలుగు పదాల్లో గుర్తుంచుకోవచ్చు:
బ్లాక్ చేయండి. ఫిర్యాదు చేయండి. ఆధారాలను భద్రపరచండి. సెక్యూర్ చేయండి.
మీ ఆర్థిక సంస్థను సంప్రదించండి. 1930కి కాల్ చేయండి. cybercrime.gov.in లో ఫిర్యాదు నమోదు చేయండి. ప్రతి ఆధారాన్ని భద్రపరచండి. ఇంకా ప్రమాదంలో ఉండే అవకాశం ఉన్న అకౌంట్లు లేదా డివైస్ లను సురక్షితంగా ఉంచండి.
మోసం అప్పటికే జరిగిపోయి ఉండవచ్చు. కానీ దాని వల్ల కలిగే నష్టం కొనసాగాల్సిన అవసరం లేదు.
(పాఠకులకు గమనిక: ఈ కథనాన్ని బ్రాండ్ తరఫున హెచ్ టి బ్రాండ్ స్టూడియో రూపొందించింది. ఈ కథనం రూపకల్పన లేదా ప్రచురణలో హెచ్ టి సంపాదక బృందానికి ఎలాంటి పాత్ర లేదు.)